
Siber Dolandırıcılıkta Yeni Dalga: Resmi Zoom Bildirimleri ve DocuSign’a Sahte E-Posta Akımı

Giriş
Güncel bir siber tehdit dalgası, kurumsal e-posta kutularını hedef alıyor. Resmi Zoom bildirimlerini taklit eden oltalama e-postaları ve DocuSign temalı sahte iletiler, kısa sürede binleri aşıyor; kurumsal hesaplardan kimlik bilgileri ve finansal verileri çalma amacı taşıyor.
Oltalama Taktiğinin Gölgesinde Çalışan Yepyeni Bir Basamak
Dolandırıcılar, geleneksel oltalama şablonlarına güveniyor; sahte bağlantılar ve yerleşik formlar üzerinden kullanıcı verilerini toplamayı sürdürürken, güvenlik çözümleri bu tehditleri tespit etmek için daha akıllıca analizler iletiyor.
Olayın Kapsamı ve Etkisi
Görüntülenen ilk dalga Orta Doğu, Latin Amerika, Batı Avrupa, Rusya, Ermenistan ve Azerbaycan başta olmak üzere çeşitli bölgelerde kurumsal hesapları hedefledi. Yaklaşık bir hafta sonra gelen ikinci dalga ise Zoom bildirimlerini yeniden taklit etti.
Kullanılan Tuzaklar
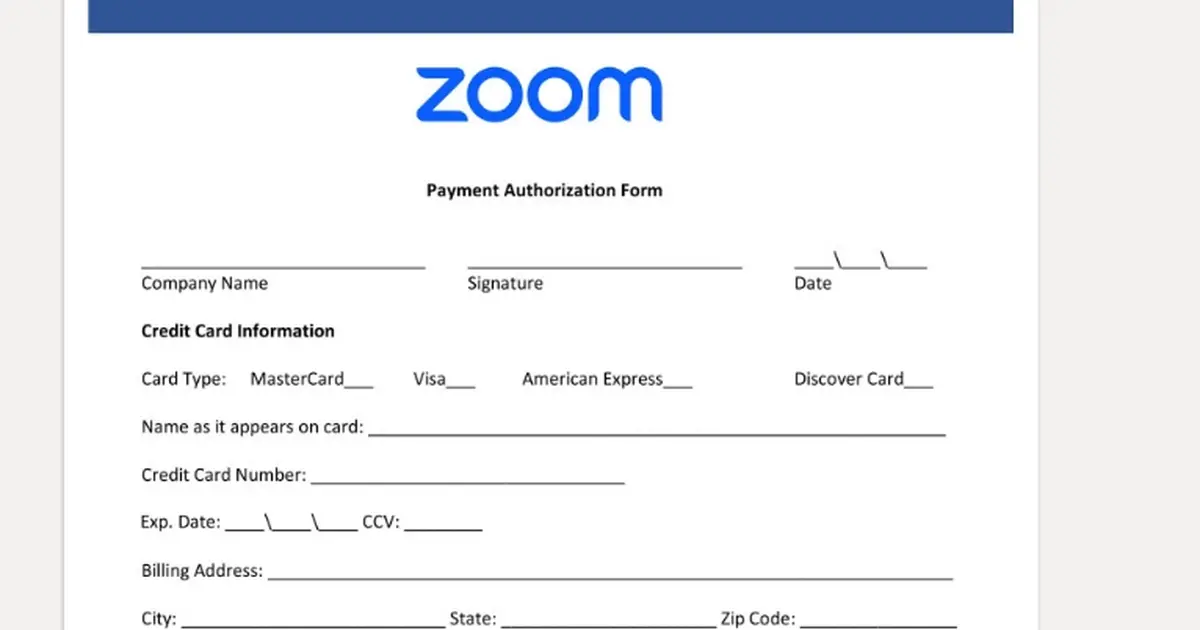
İki temel tuzak mevcut: Sahte bağlantılarla kullanıcıları oltalama sayfalarına yönlendirme ve bu sayfalarda yerleşik formlar aracılığıyla kişisel bilgiler ile kredi kartı verilerinin toplanması.
Uzmanlardan Tavsiyeler
Gerçekleşen tehditlere karşı kurumsal düzeyde savunma adımları öneriliyor: otomatikleştirilmiş e-posta güvenliği, farkındalık eğitimleri, bütünleşik koruma katmanı, tehdit paylaşımı ve simülasyonlar. Ayrıca MFA’nın zorunlu kılınması ve güvenli kimlik doğrulama yöntemlerinin benimsenmesi önem taşıyor.
İlgili Kaynaklar
Raporun başlığında ve içerikte yer alan görüşler güvenlik uzmanı ve resmi kurum açıklamalarıyla desteklenmektedir.
